แฮกเกอร์โจมตีตู้แช่กระทบธนาคารเลือดฝรั่งเศส ทฤษฎีผู้ก่อเหตุโหมกระหน่ำ
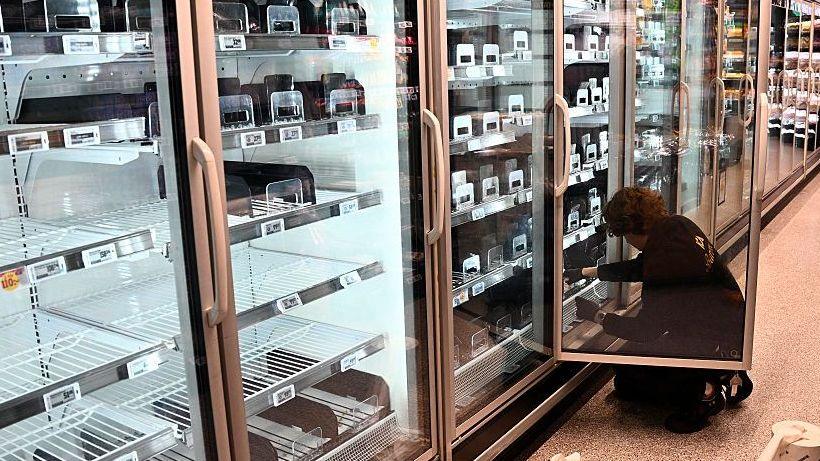
ทางการฝรั่งเศสเปิดเผยว่า ตู้เย็นที่ใช้ในสถานพยาบาลสำหรับเก็บเลือดบริจาคได้รับผลกระทบจากการโจมตีทางไซเบอร์เมื่อเร็วๆ นี้ โดยแฮกเกอร์ที่ไม่ทราบฝ่าย
องค์กรเลือดฝรั่งเศส (EFS) ระบุว่า ห้องเย็นสำหรับเก็บเลือดได้รับผลกระทบจากการโจมตีของแฮกเกอร์ ทำให้มีแนวโน้มที่อุณหภูมิจะสูงขึ้น แต่เจ้าหน้าที่ได้เข้าแก้ไขเพื่อปกป้องปริมาณเลือดไว้ได้
EFS แถลงว่า ‘ไม่พบผลกระทบด้านสุขภาพ และไม่มีรายงานการสูญเสียผลิตภัณฑ์เลือดแต่อย่างใด’ จนถึงขณะนี้ มีเพียงซูเปอร์มาร์เก็ตเท่านั้นที่ทราบว่าได้รับผลกระทบจากการโจมตีดังกล่าว
ทฤษฎีการระบุตัวตนผู้โจมตี
ขณะเดียวกัน มีข่าวลือแพร่สะพัดในโลกออนไลน์เกี่ยวกับกลุ่มแฮกทิวิสต์รัสเซียที่อ้างว่าพวกเขาร่วมมือกันโจมตีระบบหนึ่งที่ใช้ในการโจมตีซึ่งส่งผลกระทบต่อซูเปอร์มาร์เก็ตในยุโรป
กลุ่ม Noname057(16) และ Z-Pentest Alliance โพสต์ว่าพวกเขาประสบความสำเร็จในการโจมตีบริษัท Danfoss ซึ่งนำไปสู่การคาดเดาว่าพวกเขาคือผู้ที่อยู่เบื้องหลังการโจมตีตู้แช่แข็ง อย่างไรก็ตาม นักวิเคราะห์ตั้งคำถามว่านั่นหมายความว่าพวกเขาอยู่เบื้องหลังการโจมตีทางไซเบอร์ของซูเปอร์มาร์เก็ตหรือไม่
แม้จะยังไม่ตัดกลุ่มรัสเซียออกไป ผู้เชี่ยวชาญกล่าวว่าแฮกทิวิสต์อิหร่าน หรือแฮกเกอร์ของรัฐบาลชาติ – หรือแม้แต่วัยรุ่นที่ก่อกวน – ก็อาจเป็นผู้ก่อเหตุได้เช่นกัน
นักวิจัยด้านความมั่นคงทางไซเบอร์จากหลายบริษัทกำลังตรวจสอบหลักฐานที่รวบรวมได้จาก ‘honeypots’ (ระบบล่อแฮกเกอร์) เพื่อหาเบาะแสว่าใครอยู่เบื้องหลังการโจมตีตู้แช่แข็งระลอกนี้
บริษัทด้านความมั่นคงทางไซเบอร์สามแห่งได้ติดตั้งกับดักซอฟต์แวร์ตู้แช่แข็งปลอมเพื่อตรวจสอบว่าแฮกเกอร์พยายามใช้ซอฟต์แวร์เหล่านั้นอย่างไรในการโจมตี ในด้านความมั่นคงทางไซเบอร์ ‘honeypot’ คือเหยือดิจิทัล เช่น เครือข่ายคอมพิวเตอร์ปลอมหรือไฟล์ ซึ่งถูกตั้งขึ้นโดยเจตนาให้ดูเหมือนเป้าหมายที่เปราะบางเพื่อล่อและดักจับแฮกเกอร์ ด้วยการตรวจสอบกับดักเหล่านี้ ผู้เชี่ยวชาญด้านความปลอดภัยสามารถศึกษาเทคนิคของแฮกเกอร์ได้อย่างปลอดภัยโดยไม่ทำให้ระบบจริงตกอยู่ในความเสี่ยง
จากกิจกรรมที่รวบรวมได้หลังจากการโจมตีทางไซเบอร์ระลอกแรก การโจมตีระลอกที่สองซึ่งเกิดขึ้นในหลายประเทศในยุโรปเป็นการโจมตีแบบเจาะจงสูง
Ryan Dewhurst จากบริษัทด้านความมั่นคงทางไซเบอร์ Previdian ของสเปนกล่าวว่า ‘การที่ตู้แช่แข็งทั้งหมดเหล่านี้ถูกโจมตีพร้อมกันบ่งชี้ถึงการวางแผนและการประสานงาน’
จุดเข้าสู่ผลิตภัณฑ์ซอฟต์แวร์ตู้แช่แข็งที่ได้รับผลกระทบนั้นไม่ยากที่จะโจมตี เนื่องจากมีการป้องกันที่ไม่ดี และมีวิธีการโจมตีที่เป็นที่รู้จักแพร่หลายอยู่แล้วในโลกออนไลน์ แต่ผู้เชี่ยวชาญอย่าง Dewhurst กล่าวว่าแฮกเกอร์ต้องรวบรวมข้อมูลเกี่ยวกับที่อยู่ IP สาธารณะของอุปกรณ์เพื่อสร้างรายการเป้าหมาย จากนั้นใช้เวลาในการวางแผนว่าจะใช้วิธีใดและดำเนินการเมื่อใด
‘เมื่อพิจารณาจากช่วงเวลาที่รายงานว่าอุณหภูมิของอุปกรณ์ถูกเพิ่มขึ้น ซึ่งดูเหมือนว่าจะเกิดขึ้นในช่วงข้ามคืนเพื่อสร้างความเสียหายสูงสุด – นี่เป็นหลักฐานเพิ่มเติมว่าการโจมตีนี้มีการวางแผนและประสานงาน’ เขากล่าว
‘สงครามแบบผสมผสาน’
บริษัทด้านไซเบอร์อีกแห่งหนึ่งซึ่งใช้เทคโนโลยี honeypot ที่คล้ายกันเพื่อล่อแฮกเกอร์ให้เปิดเผยกลยุทธ์ของพวกเขาคือ Lupovis ซึ่งตั้งอยู่ใน Strathclyde โดยมี honeypots ที่ดูเหมือนจะตั้งอยู่ทั่วโลก และเริ่มเห็นกิจกรรม 10 วันก่อนการโจมตีทางไซเบอร์ระลอกที่สอง ที่น่าสนใจคือ ทีมงานเห็นแฮกเกอร์สแกนและตรวจสอบไซต์ตู้แช่ปลอมของพวกเขาเฉพาะในยุโรปเท่านั้น
ดร. Xavier Bellekens ผู้ก่อตั้ง Lupovis กล่าวว่า ‘เราไม่เห็น honeypots ของเราในสถานที่ต่างๆ เช่น แอฟริกาหรืออเมริกาใต้ถูกโจมตีเลย’ ‘แม้แต่ honeypots ในยูเครนก็ไม่ถูกแตะต้อง’
บริษัทที่สาม ซึ่งเป็นบริษัทป้องกันทางไซเบอร์ของฝรั่งเศส Sekoia ก็สังเกตเห็นกิจกรรมการสแกนก่อนการโจมตีทางไซเบอร์ระลอกที่สองเช่นกัน แต่กล่าวว่าอาจเป็นการสแกนอัตโนมัติที่ไม่มีเจตนาร้าย ในรายงานถึงลูกค้า บริษัทกล่าวว่าหลักฐานบ่งชี้ว่าลักษณะของการโจมตีสอดคล้องกับกิจกรรมของแฮกทิวิสต์รัสเซียหรือรัฐบาลรัสเซีย ซึ่งถูกกล่าวหาว่าดำเนินการโจมตีทางไซเบอร์ที่เรียกว่า ‘สงครามแบบผสมผสาน’ ทั่วยุโรป
แต่การวิจัยของ Sekoia ยังชี้ไปที่แฮกเกอร์หรือแฮกทิวิสต์ของระบอบอิหร่านด้วย ‘ผู้ที่เกี่ยวข้องกับอิหร่านมีประวัติในการกำหนดเป้าหมายระบบควบคุมอุตสาหกรรมที่เชื่อมต่ออินเทอร์เน็ต และเหตุการณ์ก่อนหน้านี้เกี่ยวข้องกับอุปกรณ์เดียวกันในอิสราเอลและสหรัฐอเมริกา ซึ่งเป็นศัตรูของอิหร่านทั้งคู่’ รายงานระบุ
ตามรายงานของ Sekoia ซูเปอร์มาร์เก็ตในอิสราเอลประมาณ 40 แห่งที่ใช้ตัวควบคุม Danfoss ถูกบุกรุกในปี 2022 ขณะเดียวกันในช่วงปลายเดือนสิงหาคม ตู้แช่แข็งในฐานทัพทหารสหรัฐฯ อย่างน้อย 6 แห่งถูกบังคับให้เข้าสู่โหมดละลายน้ำแข็ง เช่นเดียวกับในฝรั่งเศส รุ่นของตัวควบคุมยังไม่ได้รับการยืนยันและอยู่ระหว่างการสอบสวน
โฆษกของ Sekoia ให้สัมภาษณ์กับ BBC ว่า ‘จนถึงปัจจุบัน เราไม่มีหลักฐานทางเทคนิคที่บ่งชี้ถึงการมีส่วนร่วมของกลุ่มที่พูดภาษารัสเซีย’ ‘นอกจากนี้ เนื่องจาก Noname057 ไม่เป็นที่รู้จักในการดำเนินการนอกเหนือจากการโจมตี DDoS และมีประวัติการกล่าวอ้างที่ผิดพลาด เราจึงยังคงสงสัยในคำกล่าวอ้างความรับผิดชอบของพวกเขา’
การโจมตีแบบ Distributed denial of service (DDoS) ทำงานโดยการส่งทราฟฟิกอินเทอร์เน็ตจำนวนมากไปยังเว็บไซต์หรือบริการออนไลน์เพื่อพยายามทำให้เว็บไซต์นั้นออฟไลน์ หรือทำให้ไม่สามารถเข้าถึงได้
ทางการในหลายประเทศกำลังสอบสวนการโจมตีดังกล่าวอย่างจริงจัง และเตือนซูเปอร์มาร์เก็ตเกี่ยวกับการโจมตีที่อาจเกิดขึ้นในอนาคต แต่ยังไม่มีการระบุตัวตนอย่างเป็นทางการ บริษัทไซเบอร์ทั้งสามแห่งที่รวบรวมข้อมูล honeypot ไม่ได้ตัดความเป็นไปได้ที่ผู้ก่อเหตุอาจเป็นวัยรุ่น แต่ด้วยระดับการวางแผนที่จำเป็น ผู้เชี่ยวชาญทุกคนเห็นพ้องต้องกันว่าต้องเป็นกลุ่มที่มีการประสานงานเป็นอย่างดี และหากเป็นเช่นนั้น พวกเขาก็คาดว่าจะมีการโอ้อวดในโลกออนไลน์เกิดขึ้นในไม่ช้า
Sekoia ยังกล่าวอีกว่ายังคงมีความเป็นไปได้ที่การโจมตีทั้งสามระลอกอาจถูกดำเนินการโดยกลุ่มที่แตกต่างกัน หรือผู้ลอกเลียนแบบ
ที่มา: BBC News