FBI ชี้ แฮกเกอร์เกาหลีเหนือใช้คอลวิดีโอปลอม แฮกเงินคริปโต 400 ล้านดอลล์
ทางการสหรัฐฯ เปิดเผยว่ากลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ ได้ใช้กลอุบายโทรวิดีโอปลอม เพื่อขโมยข้อมูลส่วนตัวและแฮกเงินคริปโตไปมากกว่า 400 ล้านดอลลาร์
สำนักงานสอบสวนกลางสหรัฐฯ (FBI) ระบุว่า มีผู้ตกเป็นเหยื่อแผนการที่ FBI เรียกว่า ‘FaceStealer’ มากกว่า 900 รายในช่วง 18 เดือนที่ผ่านมา
นายเบร็ตต์ เลเธอร์แมน ผู้อำนวยการฝ่ายไซเบอร์ของ FBI กล่าวว่า “รัฐบาลเกาหลีเหนืออาศัยรายได้จากการโจรกรรมเงินคริปโตขนาดใหญ่ เพื่อเป็นทุนสนับสนุนโครงการอาวุธที่ผิดกฎหมาย โดยขโมยเงินไปหลายพันล้านดอลลาร์ในช่วงไม่กี่ปีที่ผ่านมา”
ข่าวนี้เกิดขึ้นหนึ่งสัปดาห์หลังจากที่ Binance ซึ่งเป็นแพลตฟอร์มซื้อขายคริปโตเคอร์เรนซีที่ใหญ่ที่สุดในโลก เปิดเผยว่าแฮกเกอร์ได้ใช้การสัมภาษณ์งานปลอม เพื่อขโมยเงินจากบริษัทไปเป็นจำนวน 6.3 พันล้านดอลลาร์ (ประมาณ 2.3 แสนล้านบาท) ซึ่งนับเป็นสถิติใหม่
หน่วยงานบังคับใช้กฎหมายของสหรัฐฯ ระบุว่าการโจรกรรมข้อมูล Binance ซึ่งคาดว่าเป็นการโจรกรรมเงินคริปโตที่ใหญ่ที่สุดในปัจจุบัน เกี่ยวข้องกับกลุ่มบุคคลที่เชื่อมโยงกับเกาหลีเหนือ แต่รัฐบาลเปียงยางได้ปฏิเสธข้อกล่าวหานี้
FaceStealer โจมตีกลุ่มเป้าหมายอย่างไร?
ทางการสหรัฐฯ ระบุว่า FaceStealer ซึ่งเป็นแผนการล่าสุดนี้ “พุ่งเป้า” ไปยังผู้ที่ทำงานในภาคส่วนคริปโตเคอร์เรนซีและ Web3 โดยเฉพาะผู้ที่เกี่ยวข้องกับการพัฒนาและบำรุงรักษาซอฟต์แวร์โอเพนซอร์ส
ตามข้อมูลจาก FBI และกระทรวงยุติธรรมของสหรัฐฯ แฮกเกอร์ FaceStealer จะใช้บัญชีโซเชียลมีเดียปลอม หรือบัญชีที่ถูกแฮก เพื่อเชิญเหยื่อที่มีแนวโน้มว่าจะตกเป็นเป้าหมายเข้าร่วมวิดีโอคอลที่จัดขึ้นบน “เวอร์ชันปลอม” ของ Zoom, Microsoft Teams และ Google Meet
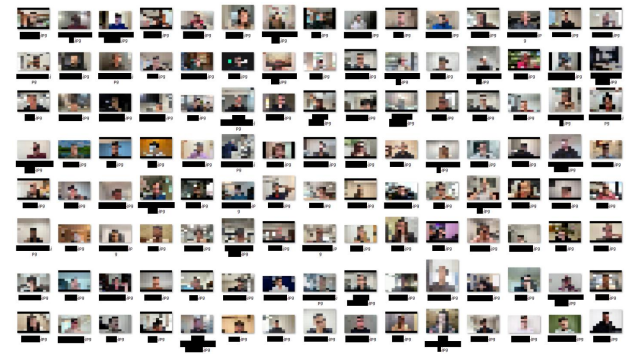
จากนั้น แฮกเกอร์จะเปิดวิดีโอที่บันทึกไว้ล่วงหน้าของเหยื่อรายก่อนๆ ที่เป้าหมายรู้จัก เพื่อจำลองการโทรที่ถูกต้องตามกฎหมาย เพียงแต่เสียงจะดูเหมือนผิดปกติ
จากนั้น ข้อความจะปรากฏขึ้นบนหน้าจอของเป้าหมาย โดยขอให้ “แก้ไข” เสียงโดยการคลิกที่ลิงก์ ซึ่งการ “แก้ไข” นี้จะดาวน์โหลดมัลแวร์ลงในอุปกรณ์ของเป้าหมายในที่สุด ทำให้แฮกเกอร์สามารถเข้าถึงรายชื่อผู้ติดต่อและแอปพลิเคชันของเหยื่อ ซึ่งเป็นการขยายกลุ่มเป้าหมายที่มีแนวโน้มจะตกเป็นเหยื่อได้กว้างขึ้น
ทางการสหรัฐฯ ระบุว่าแฮกเกอร์จะแอบบันทึกวิดีโอคอลเหล่านี้ และใช้วิดีโอที่บันทึกไว้เป็นข้อมูลในการหลอกลวงเหยื่อรายใหม่
FBI อธิบายว่า FaceStealer เป็น “แผนการวิศวกรรมทางสังคมที่มีประสิทธิภาพสูง สามารถหลอกลวงแม้แต่ผู้ใช้คอมพิวเตอร์ที่มีประสบการณ์ด้านเทคนิคและความปลอดภัยมากที่สุด”
นายแพทริค แกรนดี ผู้ช่วยผู้อำนวยการสำนักงานภาคสนามของ FBI ในลอสแอนเจลิส กล่าวในแถลงการณ์เมื่อวันพฤหัสบดีว่า “มันเป็นการใช้ประโยชน์จากความไว้วางใจของเราในแพลตฟอร์มการประชุมทางวิดีโอที่มีอยู่ทุกหนแห่ง และความสัมพันธ์ส่วนตัวที่มีคุณค่า”
“หากคุณนึกภาพไม่ออกว่าสถานการณ์ที่คุณอาจตกเป็นเหยื่อได้อย่างไร แสดงว่าคุณยังคิดไม่สร้างสรรค์พอ”
ที่มา: BBC News